Faux mail, faux SMS : comment reconnaître une arnaque en 10 secondes
Colis en attente, amende, compte bloqué : les signes qui trahissent un faux message, les 5 vérifications à faire avant de cliquer, et quoi faire si vous avez déjà cliqué.
Transparence : certains liens de ce guide sont des liens d'affiliation. Si vous souscrivez via ces liens, Cybactu peut toucher une commission, sans surcoût pour vous. Nos recommandations restent indépendantes.
Le phishing (ou hameçonnage) consiste à vous envoyer un faux message qui imite une marque ou une administration, pour vous faire cliquer sur un lien piégé et saisir un mot de passe, un code ou un numéro de carte. C’est l’arnaque la plus répandue, et elle marche parce qu’elle joue sur l’urgence : vous réagissez avant de réfléchir.
La bonne nouvelle : avec quelques réflexes, on la repère en dix secondes.
Les scénarios qui reviennent tout le temps
- Le colis en attente. « Votre colis n’a pas pu être livré, payez 1,99 € de frais. » Le montant est faible pour baisser votre vigilance, mais c’est votre carte qu’on vise.
- L’amende ou le péage impayé. Un SMS prétend que vous devez régler une somme sous 48 heures.
- Le compte bloqué. Votre banque, votre opérateur, Ameli ou les impôts vous demandent de « confirmer vos informations ».
- L’offre trop belle. Un gain, un remboursement ou une remise énorme, valable aujourd’hui seulement.
- Le faux conseiller. Un appel qui suit le message, avec un interlocuteur qui connaît déjà votre nom et paraît très professionnel.
Les 5 vérifications avant de cliquer
1. L’urgence ou la menace. « Sous 24 heures », « votre compte sera suspendu » : un organisme sérieux ne vous presse pas ainsi. Cette pression est le premier signal d’alarme.
2. L’expéditeur. Sur un e-mail, regardez l’adresse complète, pas seulement le nom affiché. Une adresse bizarre, une faute dans le nom de domaine (par exemple un « l » à la place d’un « i ») ou un domaine sans rapport avec la marque trahissent la fraude. Un SMS venant d’un numéro lambda alors qu’on se dit « La Poste » est suspect.
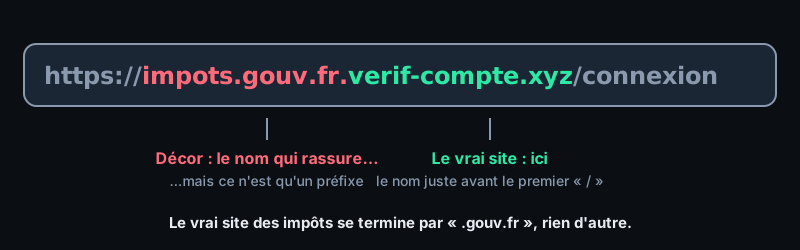
3. Le lien. Sans cliquer, survolez-le sur ordinateur ou maintenez le doigt dessus sur téléphone : l’adresse réelle s’affiche. Si elle n’est pas celle du site officiel, c’est un piège. Méfiez-vous aussi des liens raccourcis.
4. Ce qu’on vous demande. Une banque, une administration ou un opérateur ne demande jamais votre mot de passe, votre code reçu par SMS ou le numéro complet de votre carte par message ou par téléphone.
5. Le style. Fautes, formules bizarres, logo flou, ton trop familier ou trop alarmiste : ce ne sont pas des preuves à eux seuls, car les messages récents sont mieux écrits, mais ils comptent dans l’ensemble.
Le réflexe qui règle presque tout
Ne cliquez sur rien. Ouvrez vous-même l’application ou le site officiel (en tapant l’adresse ou depuis vos favoris) et regardez si le message y est confirmé. Si c’était vrai, vous le verrez dans votre espace personnel. Si vous avez un doute par téléphone, raccrochez et rappelez vous-même le numéro officiel.
Un gestionnaire de mots de passe comme NordPass ou Proton Pass vous protège sans que vous y pensiez : il ne propose de remplir vos identifiants que sur le vrai site. Sur une fausse page, il reste muet, et c’est un signal d’alarme.
Vous avez cliqué ou répondu : que faire ?
- Ne saisissez rien de plus. Fermez la page.
- Si vous avez donné un mot de passe, changez-le tout de suite, ainsi que celui de tous les comptes où vous l’utilisez. Voir notre guide compte piraté : que faire.
- Si vous avez donné votre carte bancaire, appelez votre banque pour faire opposition, et surveillez vos relevés.
- Activez la double authentification sur vos comptes importants : même avec votre mot de passe, l’escroc ne pourra pas se connecter.
- Signalez le message : les SMS au 33700, les e-mails sur Signal Spam, et déposez plainte si vous avez perdu de l’argent. Cybermalveillance.gouv.fr peut vous orienter.
Une fuite de données rend ces messages plus crédibles, car les escrocs y utilisent vos vraies informations. Notre guide que faire après une fuite de données détaille la marche à suivre.
Passez à l’action. Collez l’adresse d’un lien douteux dans notre vérificateur de lien suspect, ou le texte complet d’un message dans l’analyseur de message suspect. Les deux fonctionnent dans votre navigateur, sans inscription.