Cybactu : l'actualité cybersécurité et les arnaques expliquées simplement
FFTir : un pirate revendique 40 Go de données de tireurs sportifs, dont 19 000 certificats médicaux
Le pirate ChimeraZ propose une archive de 40 Go qu'il attribue à la Fédération française de tir : près de 587 000 personnes, 64 000 photos d'identité, 19 000 certificats médicaux. L'authenticité n'est pas confirmée.
Arnaque Netflix à 1 € : la fausse pub TikTok avec Omar Sy et Vincent Cassel
Une publicité TikTok promet six mois de Netflix Premium pour 1 €, avec les visages d'Omar Sy et Vincent Cassel. C'est un piège pour voler vos données et votre carte. Comment le reconnaître et que faire si vous avez payé.
Sécuriser sa vie numérique en un week-end : les 5 outils indispensables
Mots de passe, double authentification, sauvegarde, Wi-Fi public, arnaques : la checklist pour protéger vos comptes, vos photos et vos données en un week-end, sans compétences techniques et en grande partie gratuitement.
Les rendez-vous de Cybactu
Toutes les rubriquesLes CVE de la semaine
Chaque lundi, les failles qui comptent vraiment : ce qu'elles touchent, si elles sont exploitées, et quoi patcher en premier.
Dernier : Les CVE de la semaine #1 : FortiMail, Bricksforge, GitLab et cinq vieilles failles réveillées par la Chine Début de moisL'arnaque du mois
Une arnaque qui circule en ce moment, décortiquée : comment elle piège, à quoi la reconnaître et comment s'en protéger.
Dernier : L'arnaque du mois #1 : les faux sites Leroy Merlin et leurs canapés à 90 €Toute l'actu
Pannier-Runacher visée par un logiciel espion : trois alertes Apple, une enquête ouverte à Paris
L'ancienne ministre Agnès Pannier-Runacher a reçu trois alertes d'Apple sur son téléphone personnel. Le parquet de Paris a ouvert une enquête, l'ANSSI a examiné l'appareil. Ce que l'on sait et ce que l'on ignore.
Fortinet, BeyondTrust, Palo Alto : trois failles exploitées à corriger d'urgence en entreprise
Pare-feux Fortinet, outil de prise en main à distance BeyondTrust et VPN Palo Alto GlobalProtect : trois équipements très présents en entreprise sont visés par des attaques actives. Ce qui est touché et ce qu'il faut faire.
Plex2Shell : des serveurs Plex piratés pour miner de la crypto, mettez à jour Plex Media Server
Quatre failles de Plex Media Server, enchaînées sous le nom Plex2Shell, permettent de prendre le contrôle d'un serveur Plex sans mot de passe. Elles sont exploitées pour installer un mineur de cryptomonnaie. Version corrigée et vérifications à faire.
Faille PHP2Shell (CVE-2026-109618 et CVE-2026-109619) : mettez à jour PHP d'urgence
Deux failles critiques de PHP permettent de prendre le contrôle d'un serveur web à distance, sans identifiant. Versions corrigées, sites concernés, comment vérifier sa version de PHP et que faire sur un hébergement mutualisé.
Danemark : 8,8 millions de personnes exposées, et un mot de passe « 123456 » au cœur de l'affaire
Un pirate a aspiré pendant des semaines le registre national danois via le compte d'une petite entreprise d'Odense. Selon la presse danoise, plusieurs de ses comptes utilisaient le mot de passe 123456. Ce qu'on sait, et la leçon pour tout le monde.
OVHcloud, Rank Math, AOMEI : la semaine des mises à jour piégées
L'outil en ligne de commande d'OVHcloud, une extension WordPress très répandue et un logiciel de sauvegarde ont distribué des mises à jour contenant un malware. Ce qui s'est passé et ce qu'il faut faire si vous êtes concerné.
Oracle publie 1 295 correctifs d'un coup : base de données, MySQL, Java, à mettre à jour
Le Critical Patch Update d'octobre d'Oracle corrige 1 295 failles. Trois sont critiques (CVSS 9,8) et exploitables sans authentification, dont une dans Oracle Database.
Claude Code Desktop : une simple page HTML piégée pouvait voler vos clés secrètes
La faille « SneakPeek » touchait l'aperçu de Claude Code Desktop : un fichier HTML piégé dans un dépôt public pouvait exfiltrer clés SSH, jetons GitHub et accès cloud, sans aucun clic. Elle est corrigée.
Microsoft démantèle trois kits de phishing derrière plus d'un milliard de messages frauduleux
CoGUI, Haozi et Iron Man System : trois kits clés en main vendus aux escrocs ont servi à envoyer plus d'un milliard d'e-mails et de SMS piégés depuis janvier. Microsoft et ses partenaires viennent de les perturber.
Cisco : une faille critique des passerelles e-mail Secure Email Gateway est déjà exploitée
Un simple e-mail piégé peut suffire à prendre le contrôle d'une passerelle Cisco Secure Email Gateway. Cisco confirme des attaques en cours. Le correctif existe depuis septembre, mais il faut vérifier qu'il est bien installé.
Une IA accessible à tous a aidé à fabriquer en quelques jours une attaque complète contre Chrome
L'entreprise XBOW a enchaîné trois failles de Chrome grâce à des agents IA basés sur un modèle public d'OpenAI. Google a tout corrigé et versé la prime maximale de 250 000 dollars. Le signal est clair : l'IA accélère la recherche de failles.
Contrôleurs de réfrigération piratés : le CERT-FR alerte, et un simple « reset usine » ne suffit pas
Le CERT-FR signale de nombreuses compromissions de contrôleurs à distance de chambres froides (Copeland xweb, Dixell xweb, Danfoss AK-SC et AK-SM) exposés sur Internet. Des attaques sont probablement en cours.
Outils gratuits
Tous les outilsTest : votre niveau de sécurité
Dix questions, un score sur 100 et vos priorités.
Faire le test →Anti-arnaqueVérificateur de lien suspect
Le vrai site derrière un lien, et les signes de piège.
Essayer →Mots de passeMon mot de passe a-t-il fuité ?
Vérifiez un mot de passe sans qu'il quitte votre appareil.
Essayer →Les guides
Compte piraté, arnaque, mots de passe, sauvegardes : les bons réflexes, sans jargon.
Sécuriser sa vie numérique : la checklist en 5 outils
Lire le guide →Mises à jour de sécurité : quoi installer en premier
Lire le guide →Arnaque au faux conseiller bancaire : reconnaître et réagir
Lire le guide →Passkeys : activer et utiliser une clé d'accès, pas à pas
Lire le guide →
Reconnaître un faux mail ou SMS (phishing) : le guide
Lire le guide →
Activer la double authentification : le guide pas à pas
Lire le guide →
Fuite de données : que faire ? Les 6 réflexes à avoir
Lire le guide →
VPN : à quoi ça sert vraiment, et en faut-il un ?
Lire le guide →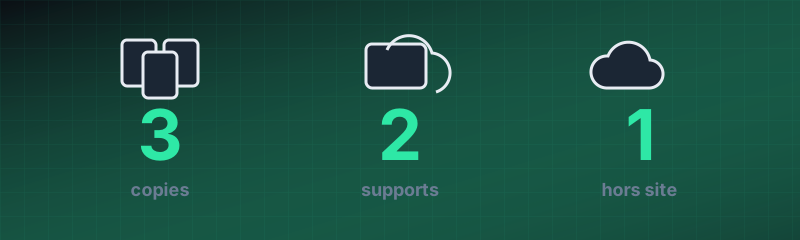
Sauvegarde photos et documents : la règle 3-2-1
Lire le guide →
Gestionnaire de mots de passe 2026 : le comparatif
Lire le guide →